La sicurezza del software di compliance rappresenta una delle sfide più complesse e critiche per le aziende che operano in un contesto regolatorio sempre più stringente e articolato. In particolare, la domanda cruciale è: dove finiscono i tuoi dati quando utilizzi soluzioni di compliance digitale? Questo interrogativo non riguarda solo la protezione tecnica, ma coinvolge aspetti di governance, affidabilità e trasparenza che sono fondamentali per rispettare le normative come il GDPR e la direttiva NIS2.
Il software di compliance non è semplicemente uno strumento di controllo normativo: è una piattaforma che raccoglie, elabora e spesso trasferisce dati sensibili e strategici. Comprendere la natura del flusso informativo e le possibili criticità che ne derivano è indispensabile per i CISO, i DPO e i CEO che vogliano garantire un’efficace protezione dei dati e un’effettiva continuità del business.
Dove finiscono i dati: hosting e localizzazione geografica
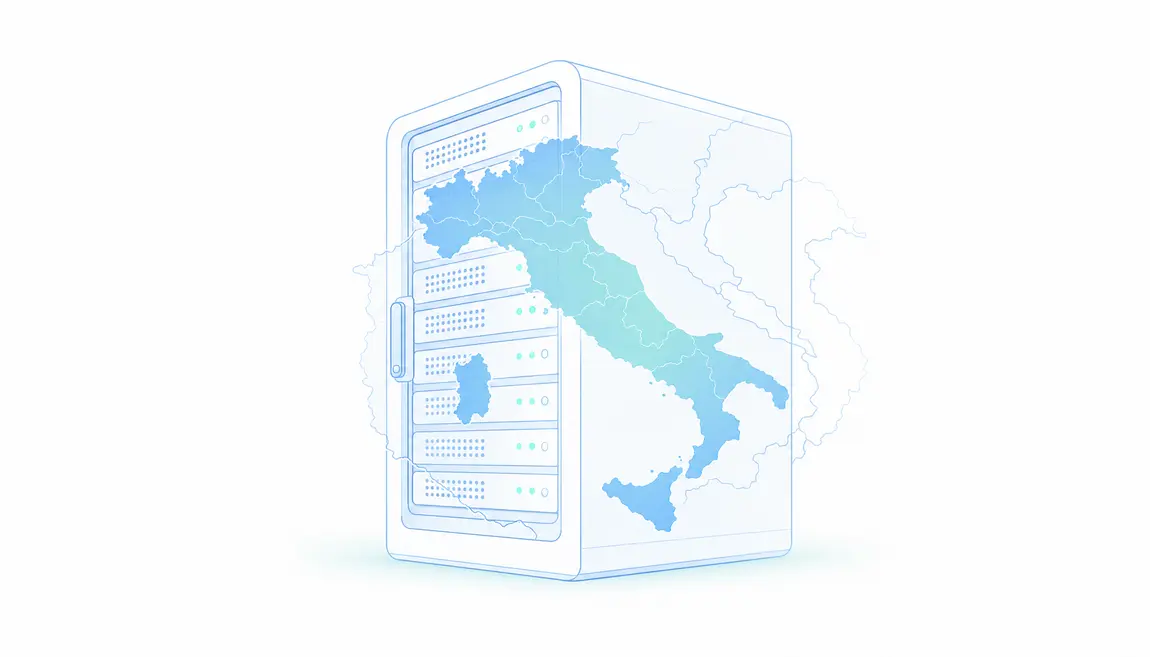
Un aspetto spesso sottovalutato riguarda la localizzazione fisica dei dati trattati dal software di compliance. Molte soluzioni, soprattutto quelle offerte da provider internazionali, prevedono hosting su server ubicati all’estero, con implicazioni significative in termini di sicurezza e conformità normativa. L’hosting italiano, infatti, offre un vantaggio fondamentale: la garanzia che i dati siano soggetti alla giurisdizione e alle normative italiane ed europee.
La scelta di un hosting italiano riduce i rischi legati a possibili accessi non autorizzati da parte di soggetti terzi o a richieste di dati da autorità extra-UE, che potrebbero non rispettare gli standard di tutela previsti dal GDPR. Inoltre, la localizzazione nazionale facilita la gestione di audit e controlli, semplificando il lavoro del DPO e del team ICT.
Il paradosso della sicurezza software di compliance: affidabilità e rischio interno
È un paradosso che il software destinato a garantire la compliance possa diventare esso stesso una fonte di rischio per i dati. La sicurezza software non si limita infatti alla protezione da attacchi esterni, ma include anche la gestione delle vulnerabilità interne, la configurazione corretta e il monitoraggio continuo.
Spesso, le aziende si affidano a soluzioni “chiavi in mano” senza valutare adeguatamente:
- la robustezza delle misure di sicurezza implementate dal provider;
- la trasparenza nella gestione dei dati;
- l’adeguatezza dei processi di backup e disaster recovery;
- la capacità di rispondere tempestivamente a incidenti di sicurezza.
Un software di compliance affidabile deve offrire garanzie non solo tecnologiche ma anche organizzative, integrandosi con la governance interna e con le policy di sicurezza aziendali. Affidabilità significa anche chiarezza sui flussi dati e sui ruoli che hanno accesso alle informazioni.
Sicurezza del software e compliance normativa: la sfida della trasparenza
Il rispetto delle normative come il GDPR impone alle aziende di mantenere un elevato livello di trasparenza sulle modalità di trattamento e conservazione dei dati. Tuttavia, l’utilizzo di software di compliance può generare opacità se i fornitori non comunicano chiaramente dove e come i dati vengono archiviati e protetti.
In questo contesto, la valutazione del fornitore deve includere:
- la verifica delle certificazioni di sicurezza, ad esempio ISO 27001;
- l’esame delle policy di privacy e sicurezza;
- la capacità di fornire report e audit indipendenti;
- l’adozione di misure di crittografia avanzata sia a riposo che in transito.
Solo così è possibile garantire una compliance effettiva, che non si limiti all’apparenza ma che tuteli concretamente i dati e i diritti dei soggetti coinvolti.
Le implicazioni strategiche della scelta del software di compliance
La sicurezza del software di compliance non è solo una questione tecnica, ma una scelta strategica che deve essere valutata in un’ottica integrata di Data Governance. Il rischio di dispersione o perdita dei dati, di incidenti di sicurezza o di non conformità normativa può mettere a repentaglio la reputazione e la continuità operativa dell’azienda.
Per questo motivo, la scelta di un software con hosting italiano e con comprovata affidabilità deve essere accompagnata da un framework di controllo interno che preveda:
- una mappatura dettagliata dei dati trattati;
- l’implementazione di procedure di controllo e revisione periodiche;
- la formazione continua del personale;
- la collaborazione tra ICT, DPO e management per una governance integrata.
Verso una governance integrata e consapevole dei dati
In sintesi, la sicurezza del software di compliance e la certezza sul luogo di conservazione dei dati sono elementi imprescindibili per costruire un sistema di protezione solido e sostenibile nel tempo. La complessità delle normative e delle minacce richiede un approccio che superi il mero adempimento formale, per abbracciare una vera cultura della Data Governance.
Solo una gestione integrata e consapevole dei dati consente di trasformare la compliance da obbligo normativo a leva competitiva e di sicurezza strategica. Per questo motivo, è fondamentale affidarsi a partner esperti che sappiano guidare l’azienda nella scelta delle soluzioni più adatte, garantendo trasparenza, sicurezza e un hosting affidabile e conforme alle normative italiane ed europee.
Per approfondire come ottimizzare la sicurezza del software di compliance e garantire che i dati non escano dai confini di sicurezza richiesti, visita la pagina https://gdprlab.it/contatti/ e richiedi una consulenza, una demo o un supporto specialistico personalizzato.
GDPRLab è un brand dell’ecosistema s-mart
Approfondimento: Richiedi una consulenza sulla Data Governance.