La direttiva NIS2 rappresenta un punto di svolta nella regolamentazione della sicurezza informatica a livello europeo, estendendo il perimetro di responsabilità e rafforzando le misure di tutela delle infrastrutture critiche. In questo contesto, la gestione della supply chain assume un ruolo cruciale, soprattutto per quanto riguarda i fornitori IT e la sicurezza delle terze parti coinvolte nei processi aziendali. Comprendere gli impatti di NIS2 sulla catena di approvvigionamento è essenziale per i decisori aziendali che devono garantire compliance e resilienza operativa.
La catena di approvvigionamento come vettore di rischio
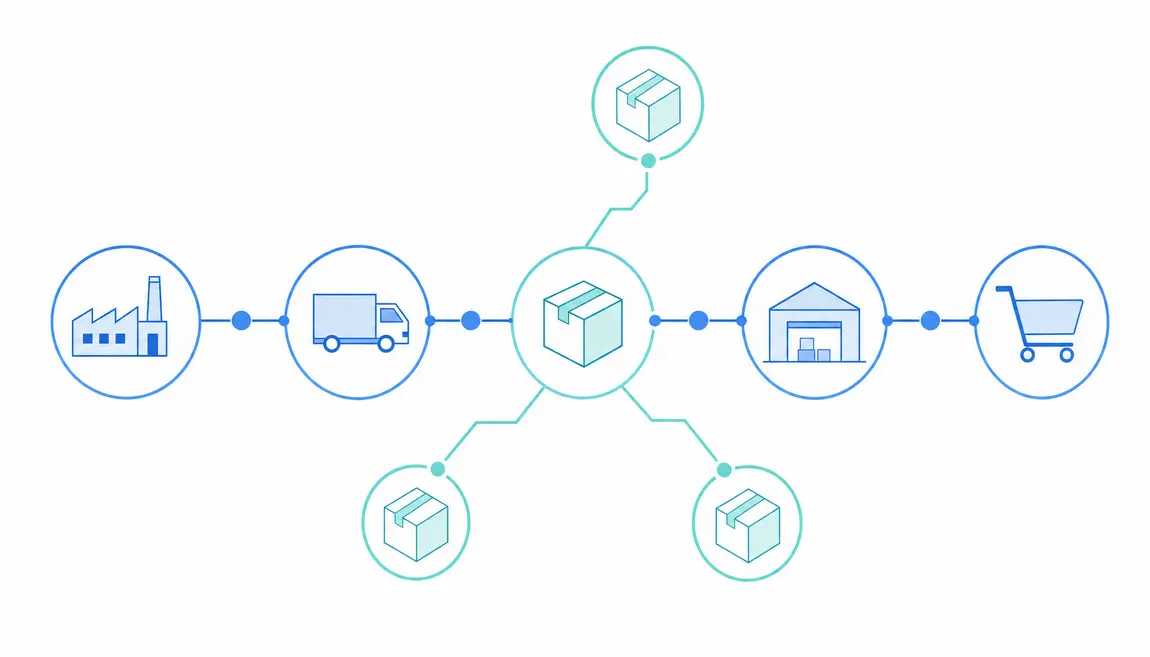
Uno degli assunti fondamentali della NIS2 è che la sicurezza non può essere garantita soltanto all’interno dei confini aziendali, ma deve estendersi lungo tutta la catena di approvvigionamento. I fornitori IT, spesso integrati nei sistemi informativi delle organizzazioni, rappresentano un potenziale punto di accesso per attacchi informatici o vulnerabilità non gestite. La complessità delle interdipendenze tecnologiche e contrattuali può generare rischi latenti che, se trascurati, compromettono l’intera infrastruttura digitale.
Obblighi rafforzati e responsabilità condivise
La direttiva NIS2 impone una maggiore trasparenza e controlli più rigorosi sui fornitori, con l’obbligo per le aziende di adottare misure proporzionate per valutare e mitigare i rischi associati a ciascun attore della supply chain. Ciò si traduce in un approccio sistemico alla gestione della sicurezza terze parti, che non può limitarsi a semplici checklist o audit periodici, ma deve integrarsi in una strategia dinamica di Data Governance.
Implicazioni per i fornitori IT
- Maggiore responsabilizzazione verso la conformità normativa e la protezione dei dati.
- Necessità di implementare standard di sicurezza certificati (ISO, NIST) e politiche di gestione del rischio documentate.
- Partecipazione attiva nei processi di controllo e reporting verso i clienti.
- Collaborazione proattiva con le organizzazioni per la gestione incidenti e la continuità operativa.
Implicazioni per le organizzazioni committenti
- Definizione di criteri stringenti per la selezione e la qualificazione dei fornitori.
- Implementazione di framework di monitoraggio continuo del rischio nella catena di approvvigionamento.
- Integrazione di clausole contrattuali specifiche per la sicurezza e la gestione degli incidenti.
- Formazione e sensibilizzazione dei team interni e dei fornitori sulle nuove responsabilità.
Falsi miti e criticità da superare
Spesso si pensa che la compliance a NIS2 sia un onere esclusivamente tecnologico o che basti affidarsi a fornitori certificati per essere al sicuro. Questa visione è riduttiva e rischia di generare un falso senso di protezione. La sicurezza della catena di approvvigionamento richiede un approccio multidisciplinare, che coinvolge aspetti contrattuali, organizzativi e culturali.
Un altro equivoco frequente è credere che le responsabilità possano essere completamente trasferite ai fornitori IT tramite contratti. In realtà, la direttiva sottolinea la necessità di una responsabilità condivisa e di una collaborazione continua, che impone alle organizzazioni di mantenere un ruolo attivo e vigilante.
Strategie efficaci per una governance integrata della supply chain
Per affrontare le sfide introdotte da NIS2, è cruciale adottare un modello di Data Governance che consideri la supply chain come un ecosistema interconnesso, in cui ogni attore influisce sulla sicurezza complessiva. Tra le best practice emergono:
- Implementazione di sistemi di valutazione del rischio basati su dati aggiornati e metriche condivise.
- Utilizzo di piattaforme collaborative per la condivisione trasparente di informazioni sulla sicurezza.
- Predisposizione di piani di risposta agli incidenti che coinvolgano anche i fornitori.
- Audit periodici con focus non solo tecnico, ma anche sui processi organizzativi e di gestione del rischio.
Queste strategie favoriscono un equilibrio tra controllo e fiducia, consentendo di identificare tempestivamente le vulnerabilità e di intervenire in modo efficace.
La sfida della resilienza digitale nell’era NIS2
L’obiettivo ultimo della direttiva è rafforzare la resilienza delle infrastrutture critiche europee, riconoscendo che la sicurezza passa attraverso la capacità di prevenire, rilevare e rispondere rapidamente a minacce complesse e in continua evoluzione. La gestione della supply chain diventa così un elemento chiave di questa strategia, poiché un’anomalia in un fornitore può propagarsi e amplificare gli effetti di un attacco.
Per i CISO, DPO e CEO si apre quindi una sfida duplice: da un lato garantire la conformità normativa, dall’altro sviluppare una cultura della sicurezza che coinvolga tutti i livelli dell’organizzazione e i partner esterni, superando logiche frammentate e silos informativi.
In ultima analisi, la capacità di integrare la Data Governance lungo tutta la catena di approvvigionamento rappresenta un vantaggio competitivo e un fattore di sostenibilità nel tempo. Solo attraverso un approccio olistico e collaborativo sarà possibile trasformare la compliance a NIS2 in un’opportunità di innovazione e rafforzamento della sicurezza aziendale.
Per approfondire come applicare concretamente queste strategie e ricevere supporto specialistico nella gestione della sicurezza della supply chain e dei fornitori IT, è possibile visitare https://gdprlab.it/contatti/ e richiedere consulenza, demo o assistenza personalizzata.
GDPRLab è un brand dell’ecosistema s-mart
Approfondimento: Richiedi una consulenza sulla Data Governance.